
Yakit 学习笔记
在上网冲浪的过程中看到了很多渗透大手子在使用 Yakit,于是我也起了兴趣来研究这玩意和 BP 的区别在哪。
基本使用
首次运行会打开一个项目管理的界面。
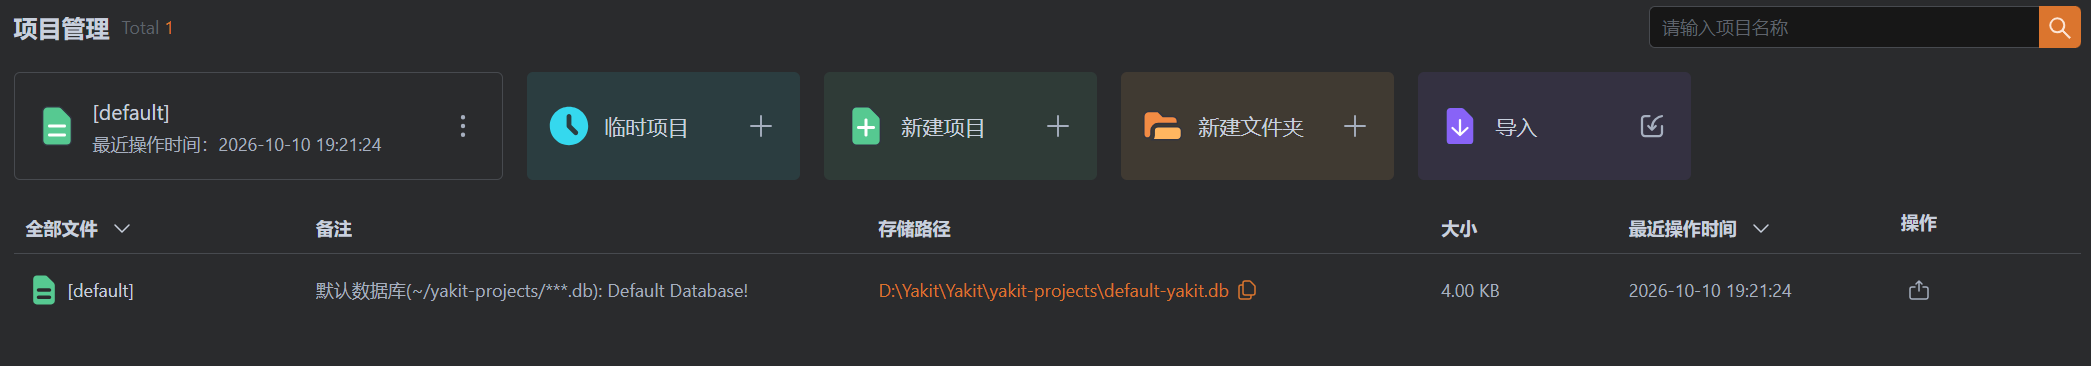
这个界面类似于一个工作区,可以选择临时项目不保存,新建项目可以保存操作的记录。选择一个项目即可打开正式进行使用。
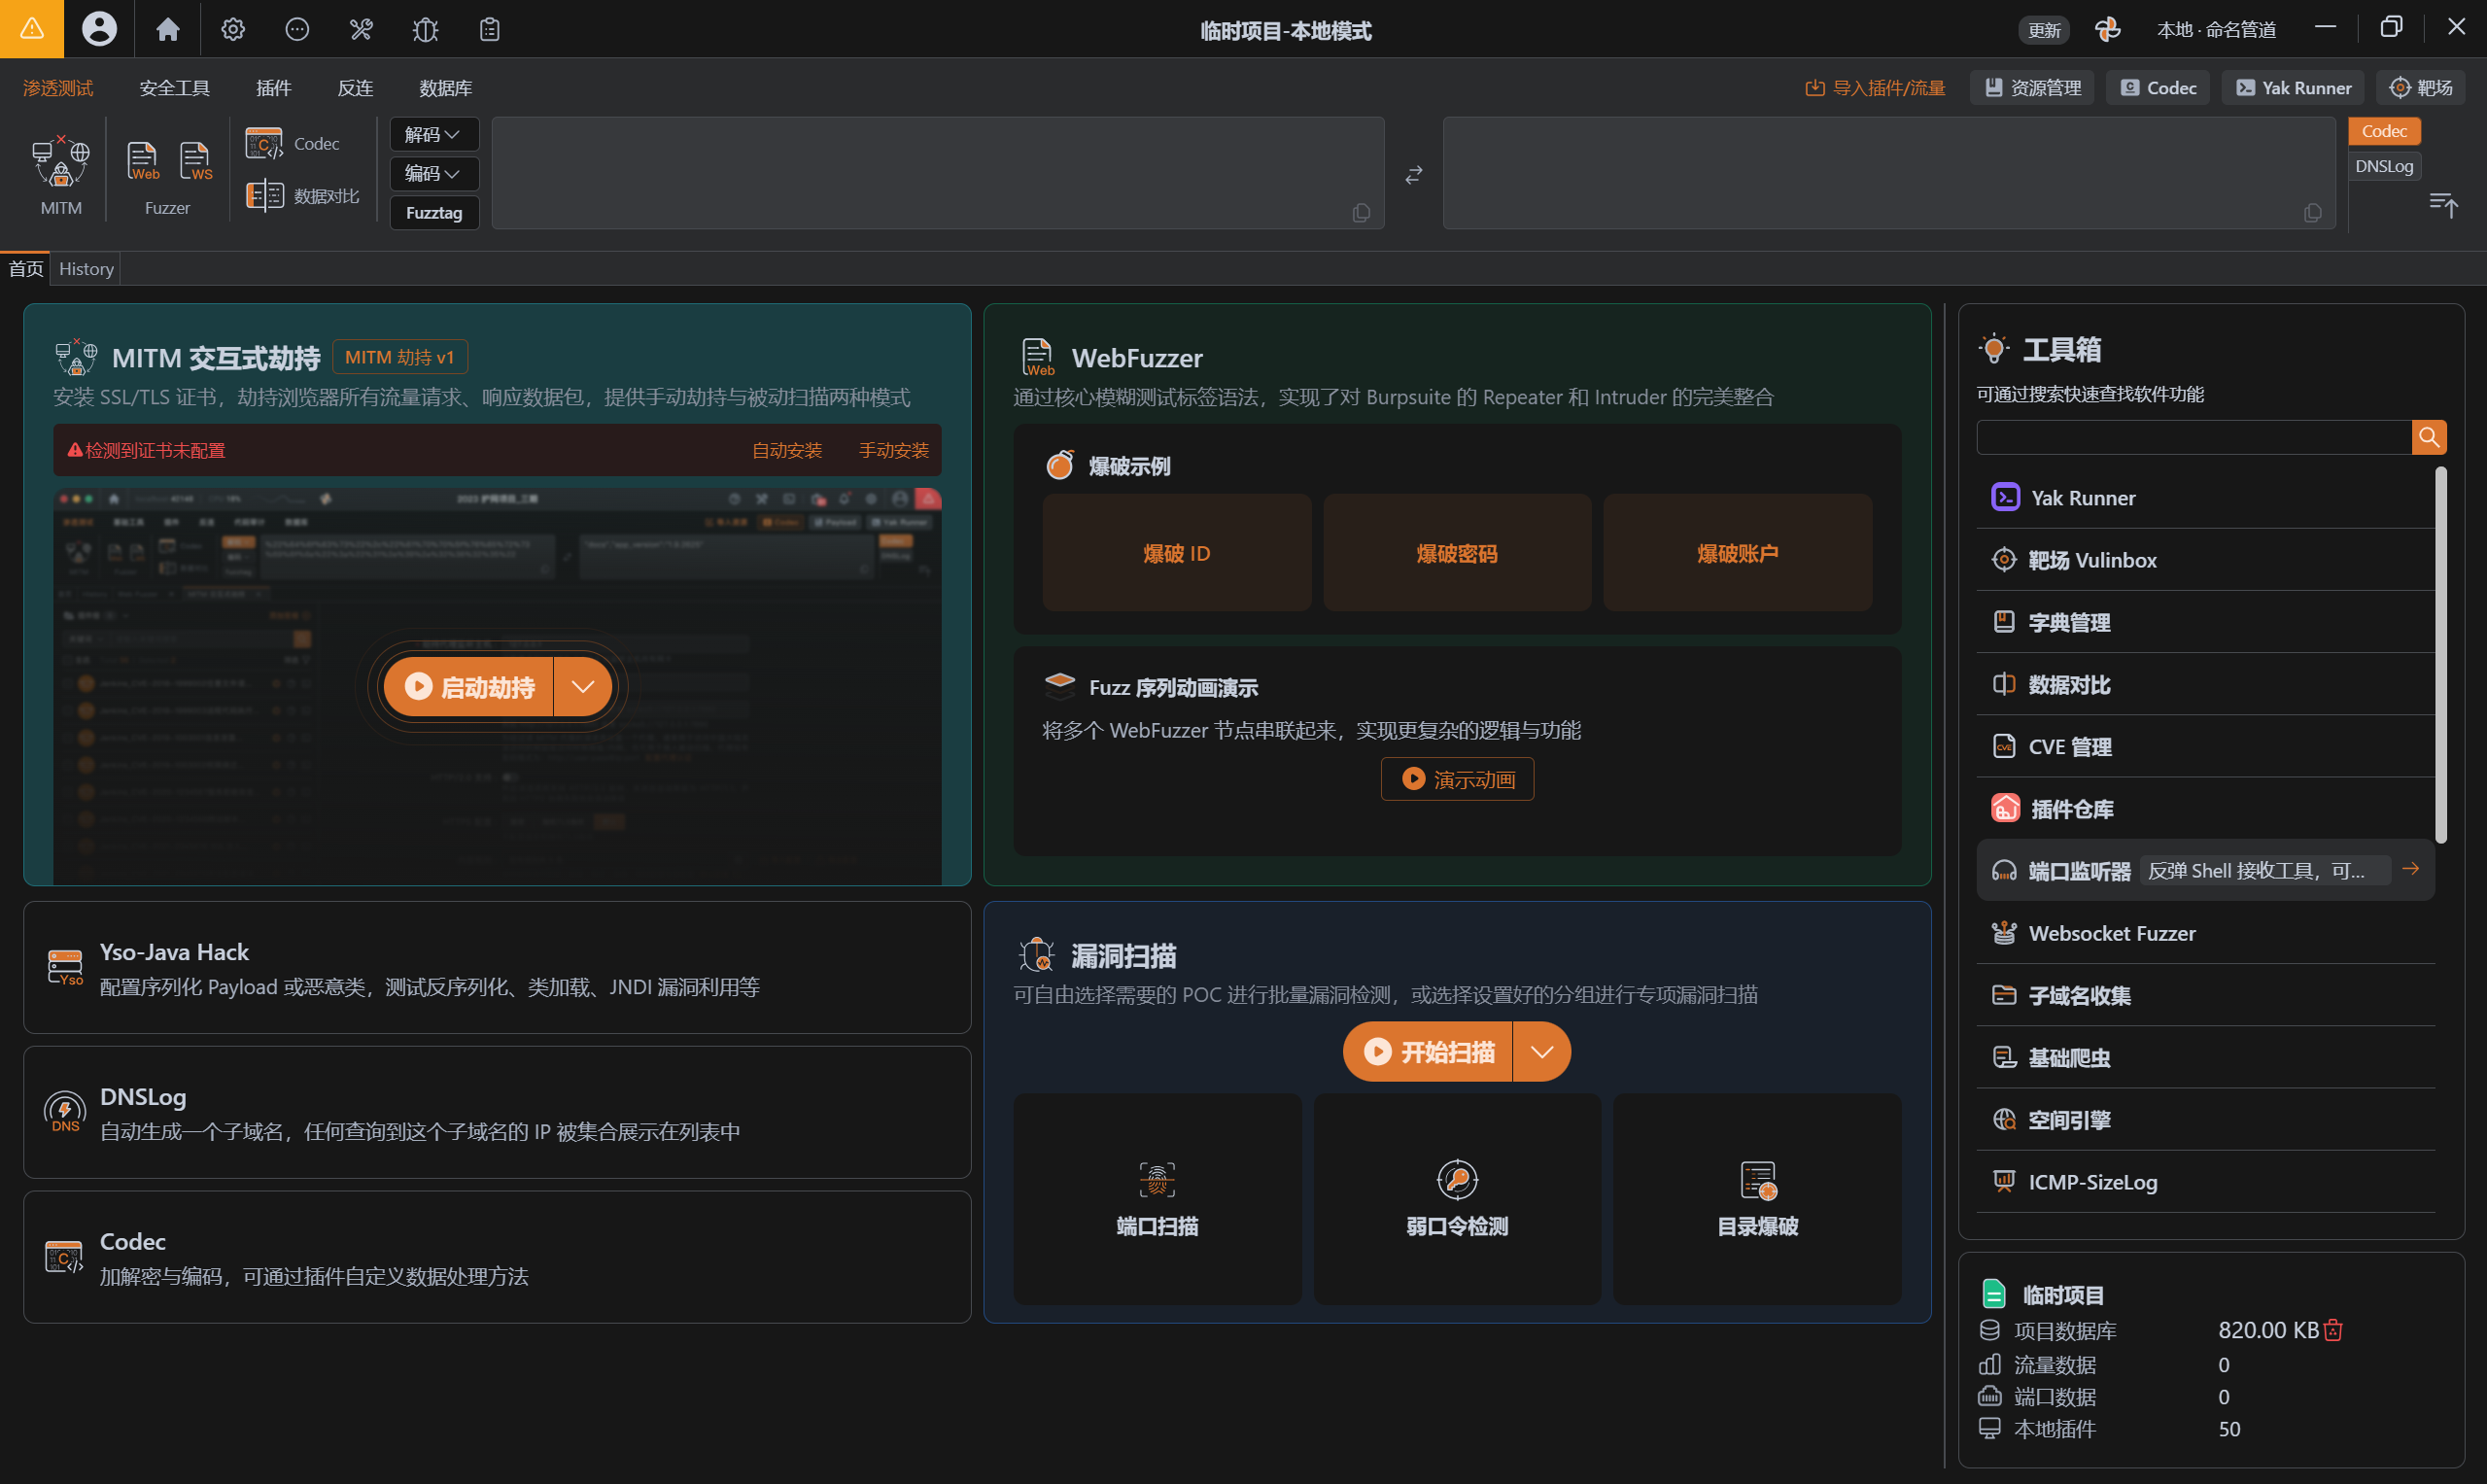
这个界面塞的还是很满的,看起来功能十分丰富。
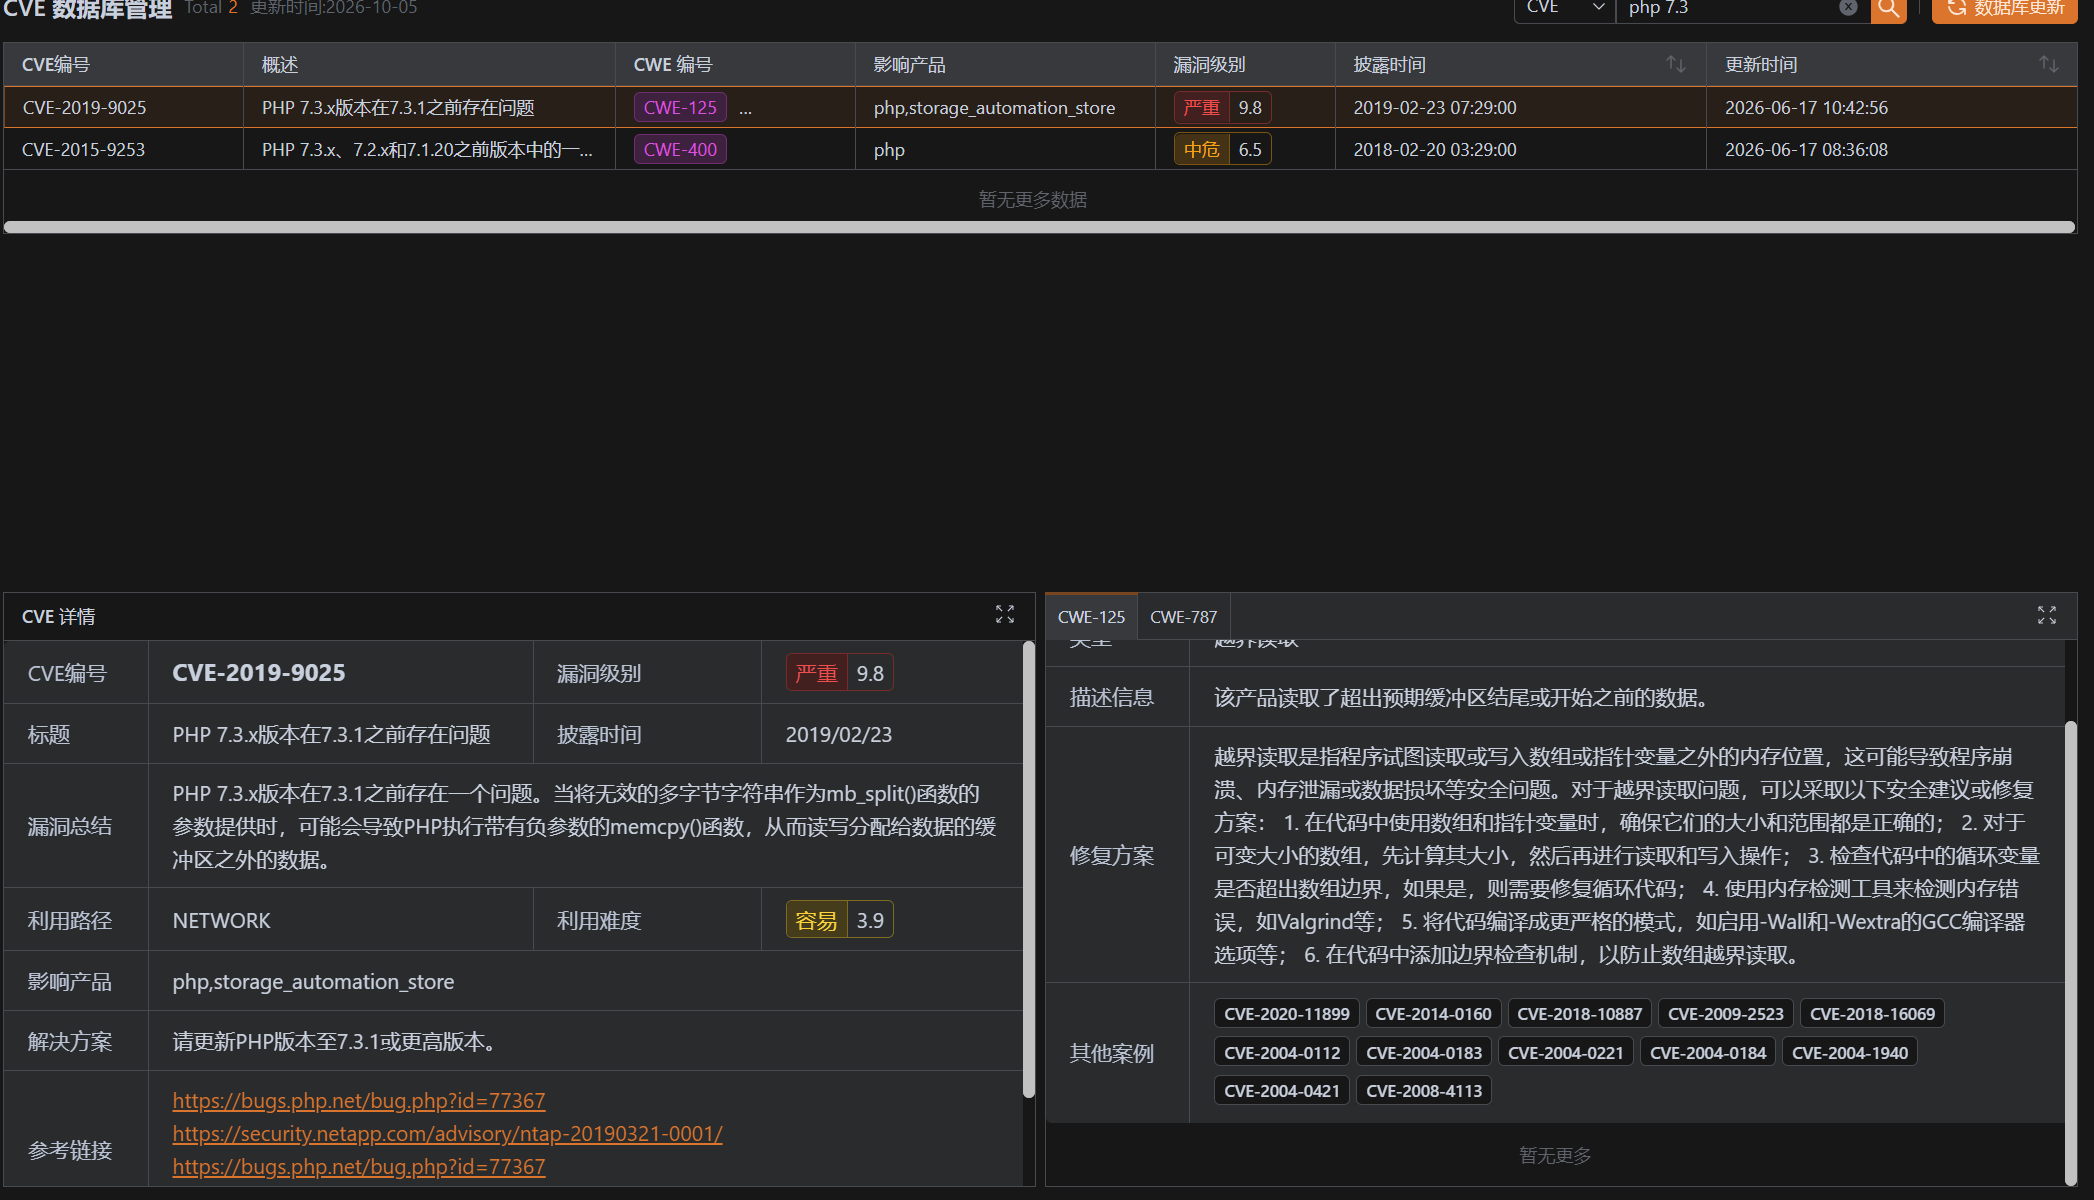
CVE 数据管理,网卡的时候可以看(
MITM 交互式劫持
中间人攻击
同样的可以进行证书管理来连接自己的浏览器,它内置也有一个 Chrome 浏览器可以直接使用(这个比较方便一点,我用的比较多)。
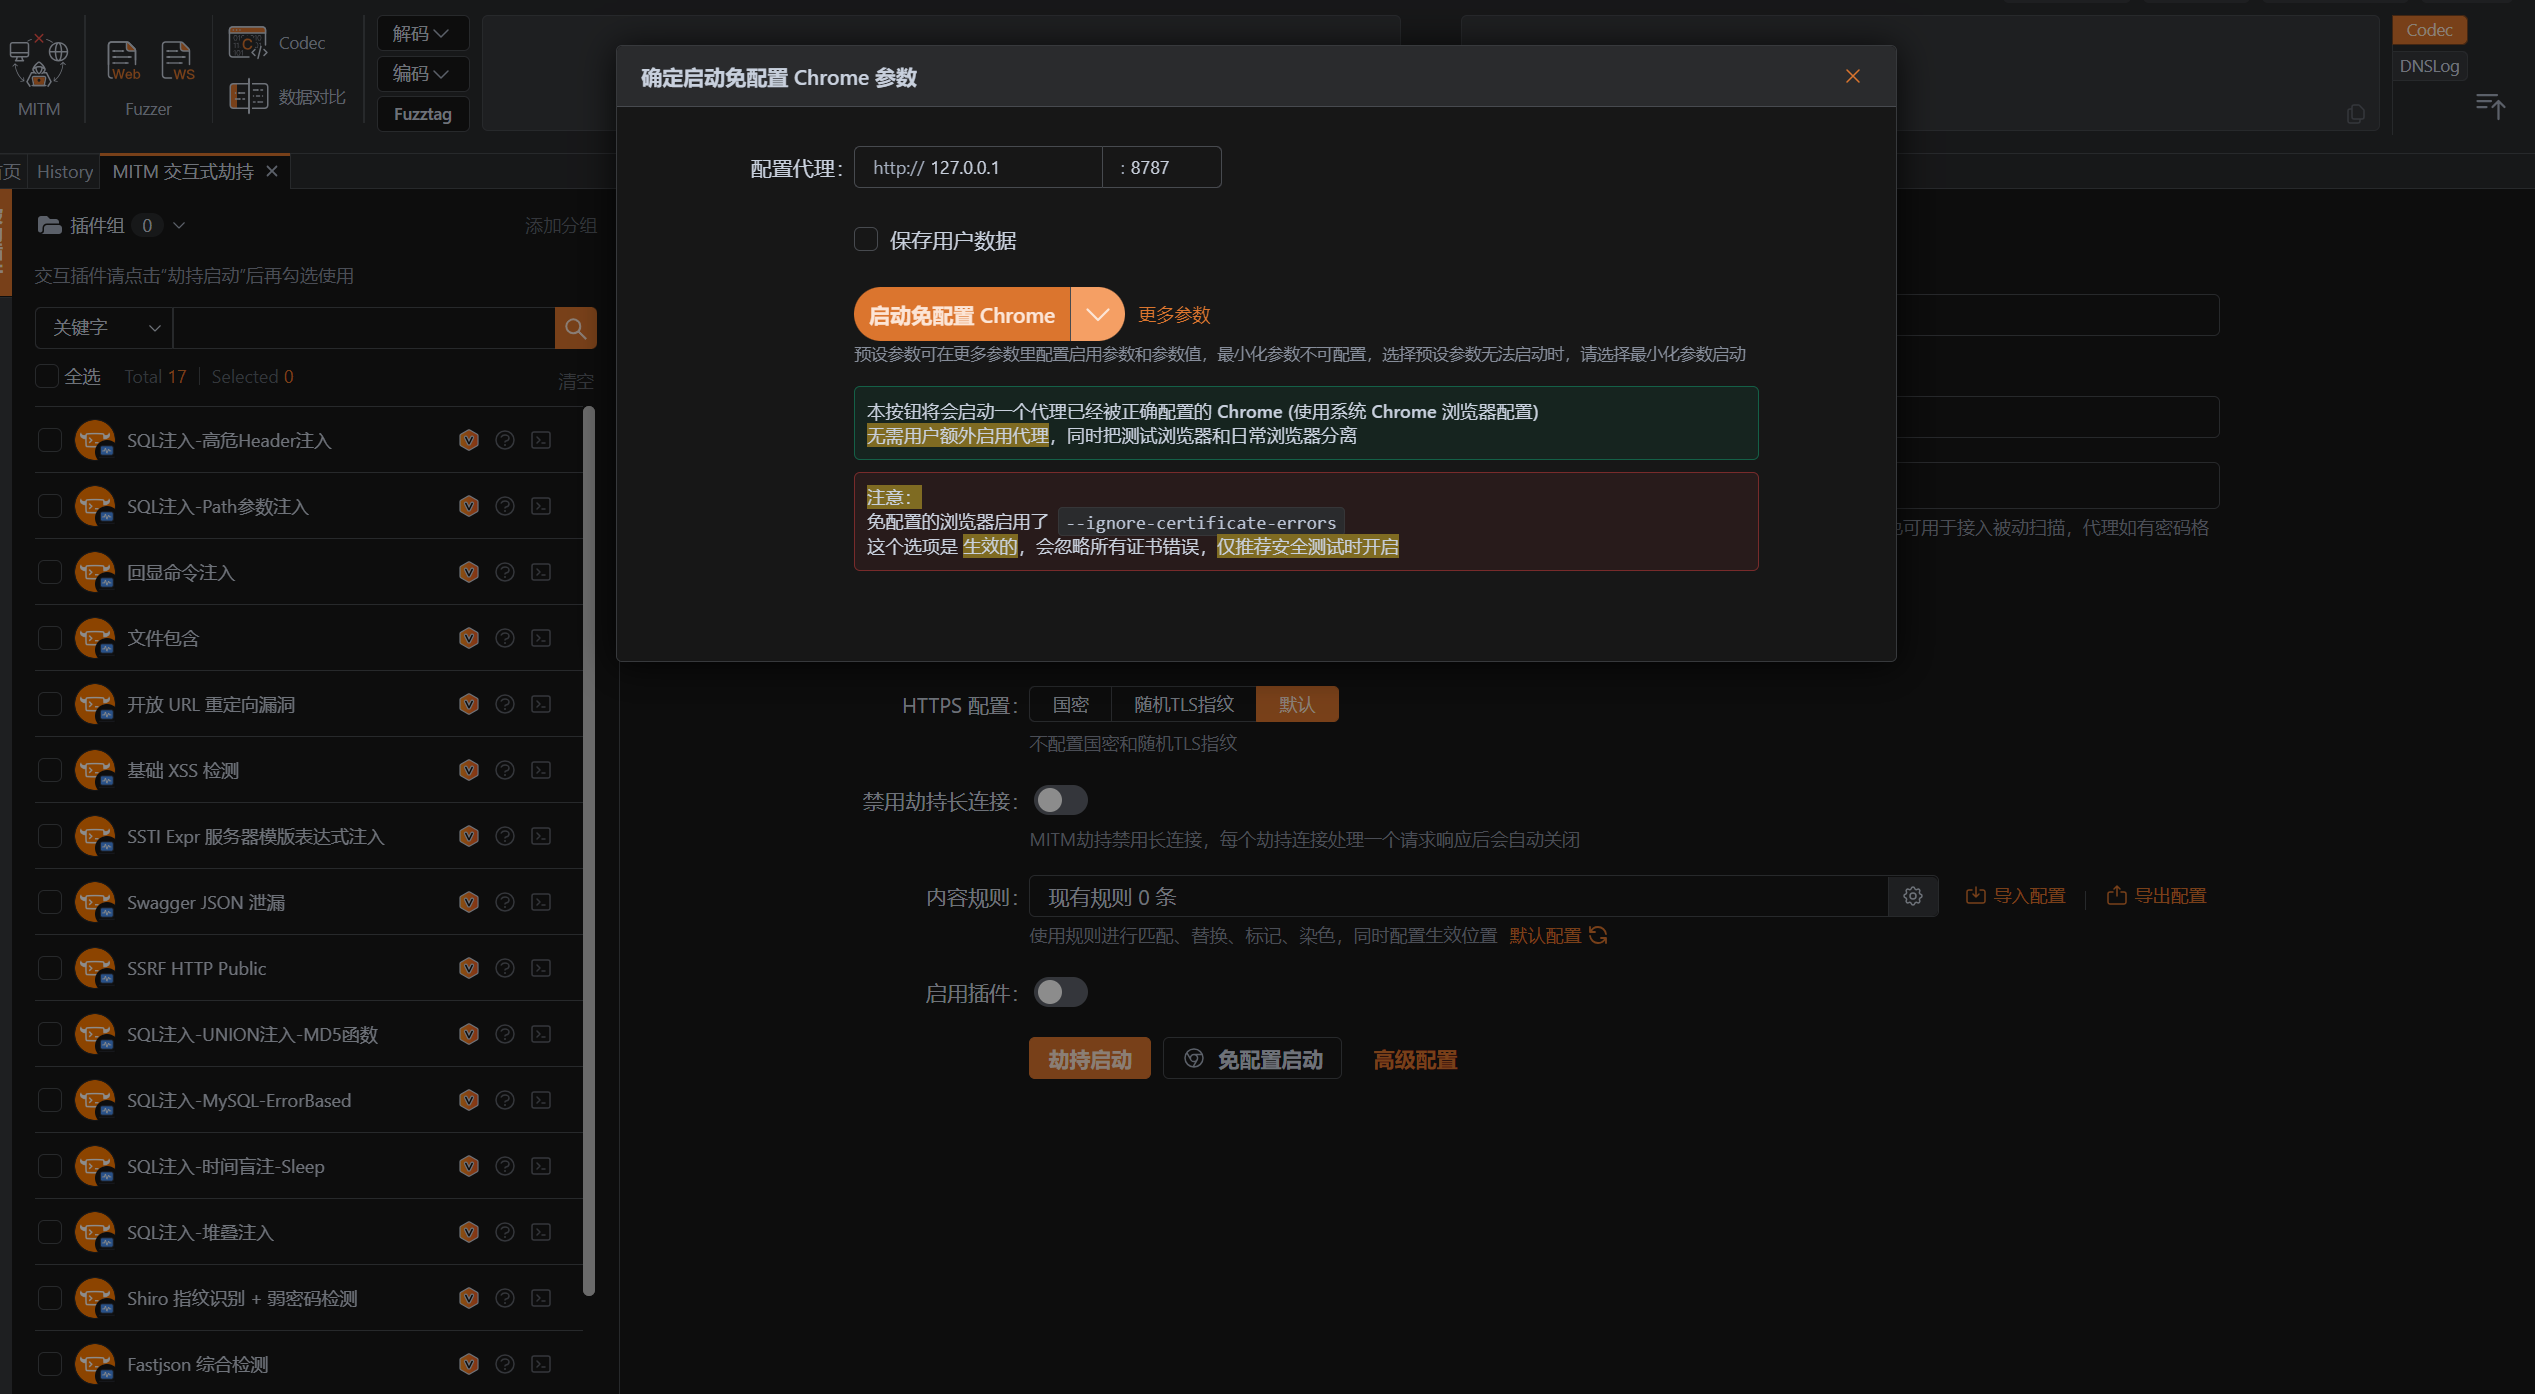
左侧有一些插件可供使用,已经包括了:SQL 注入、SSTI、Fastjson 检测、HTTP 请求走私。
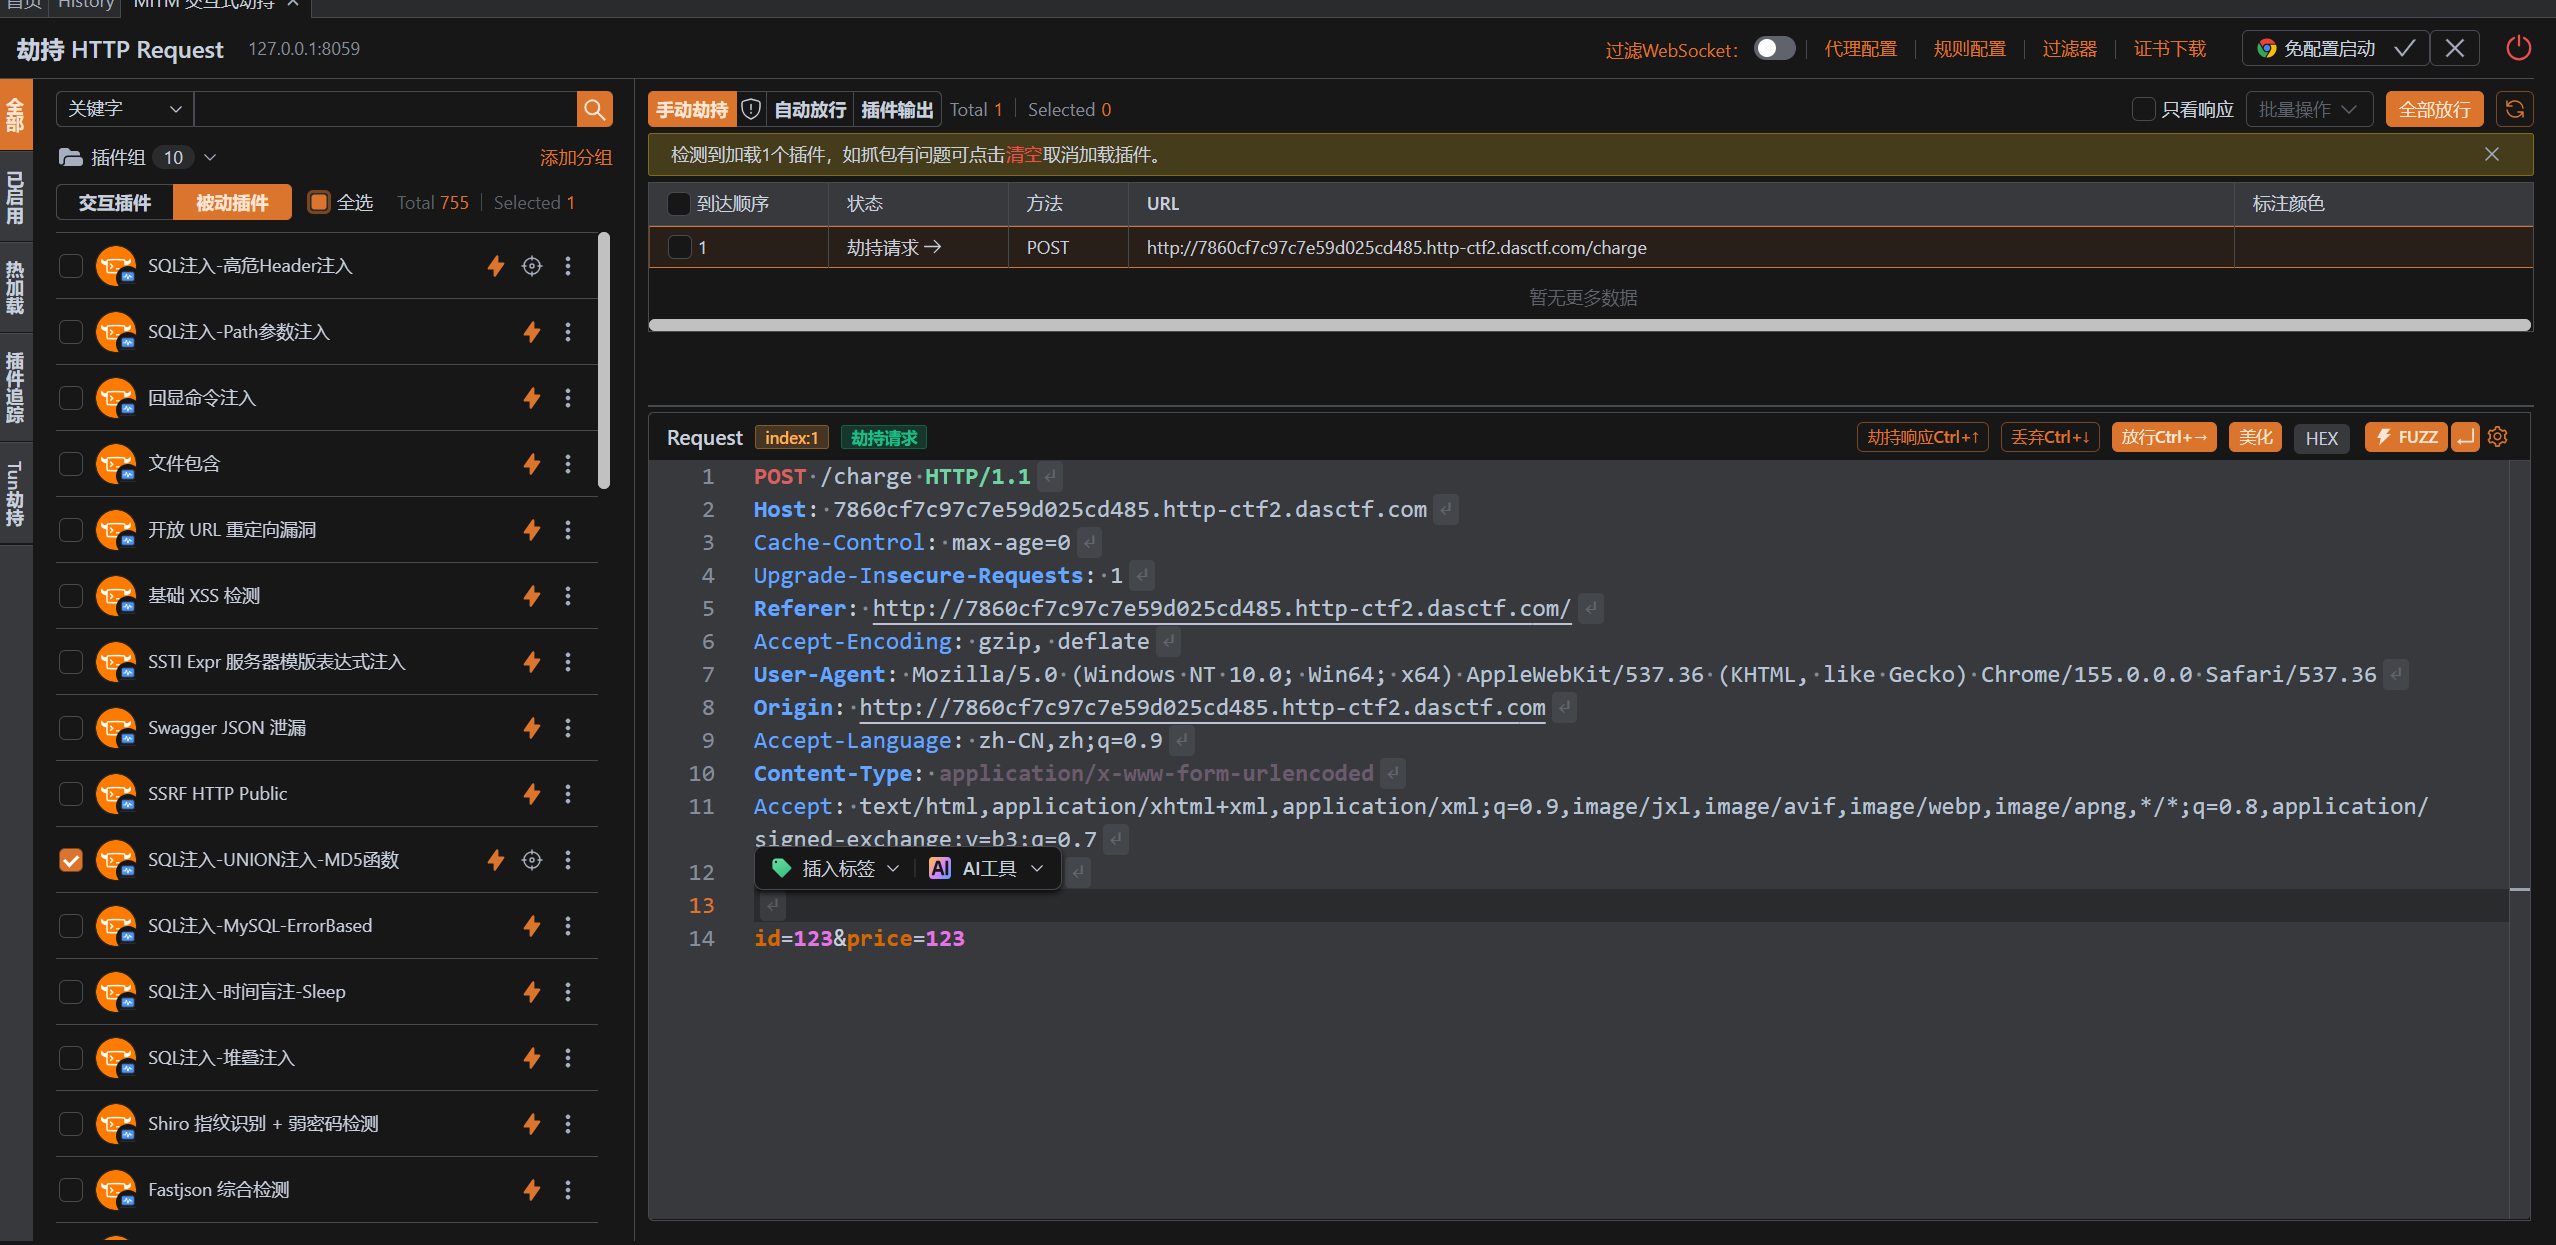
手动劫持可实现抓包放包的操作。
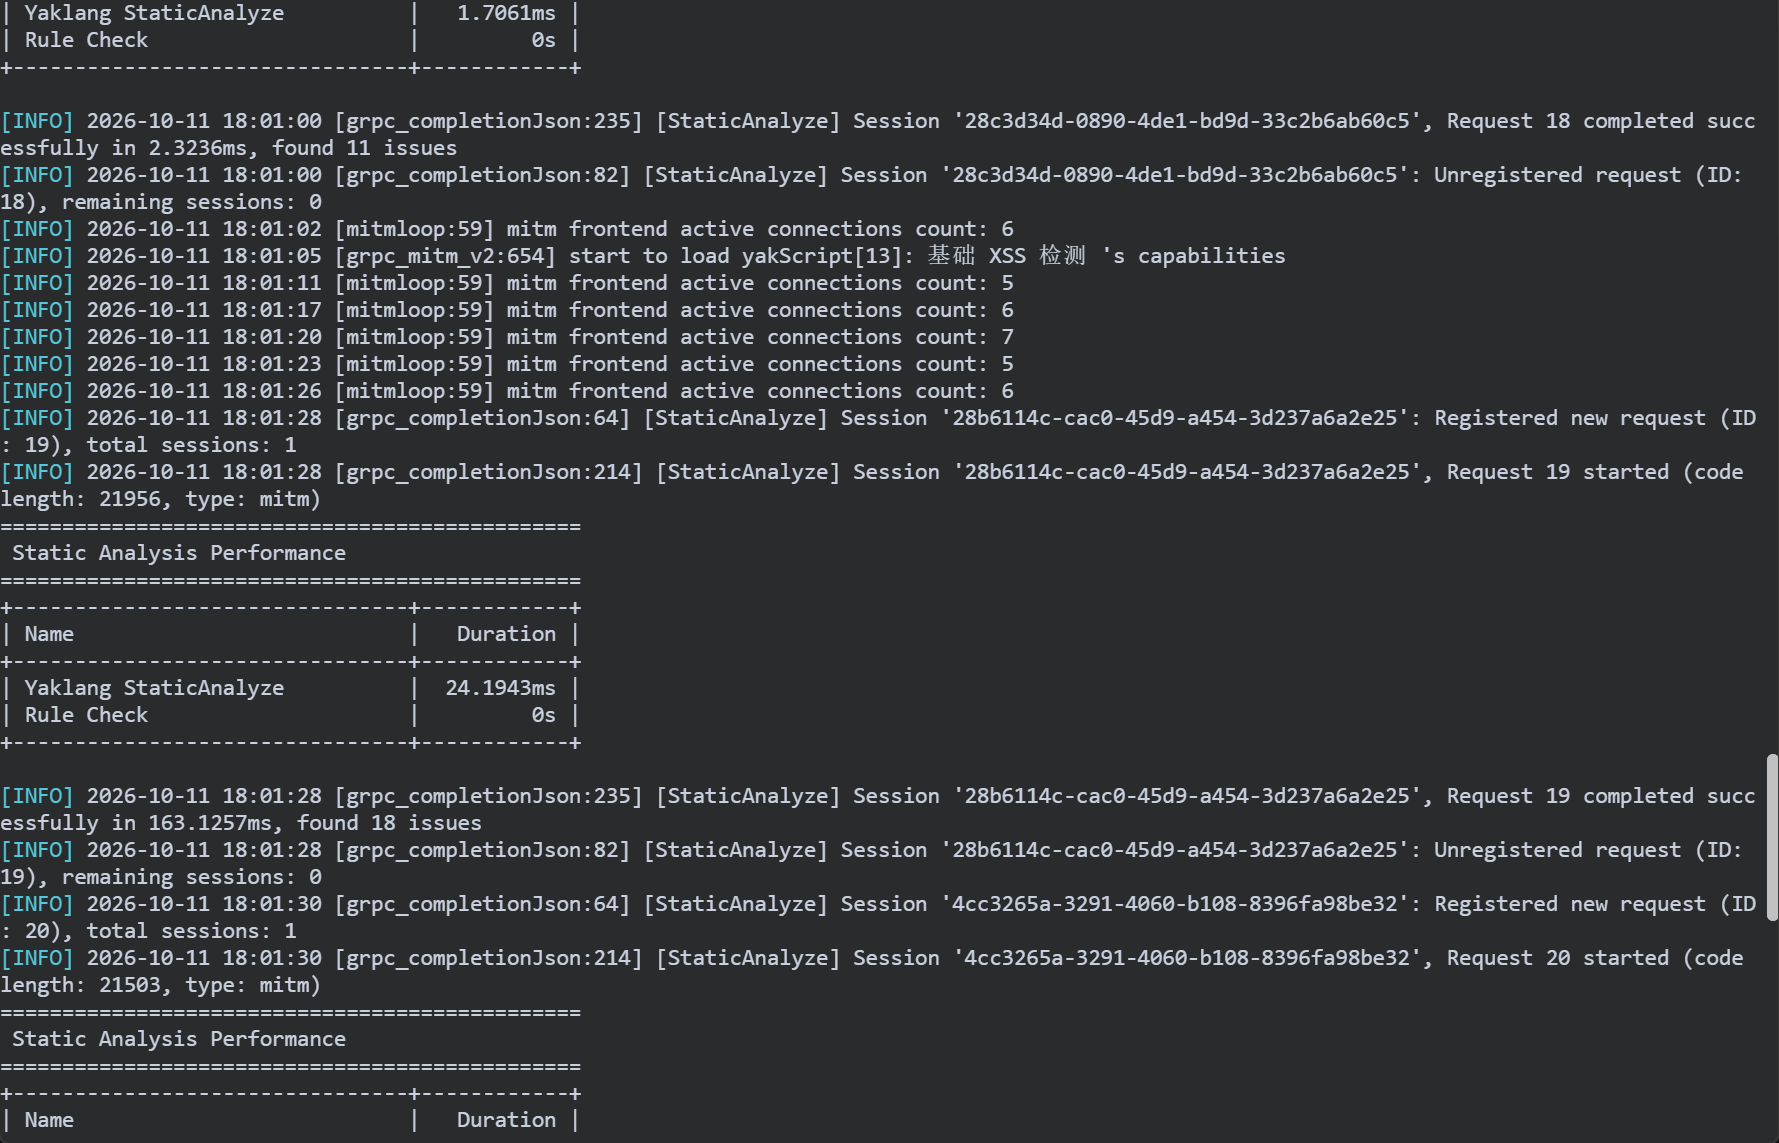
这个被动插件勾上了就会自己在后台运行,也可以使用它的热加载,在控制台那里显示脚本的日志。不过它默认给的这个脚本我感觉极其难用。不能手动控制检测哪个网址,得修改源码。
WebFuzzer
对标 BP Intruder 功能
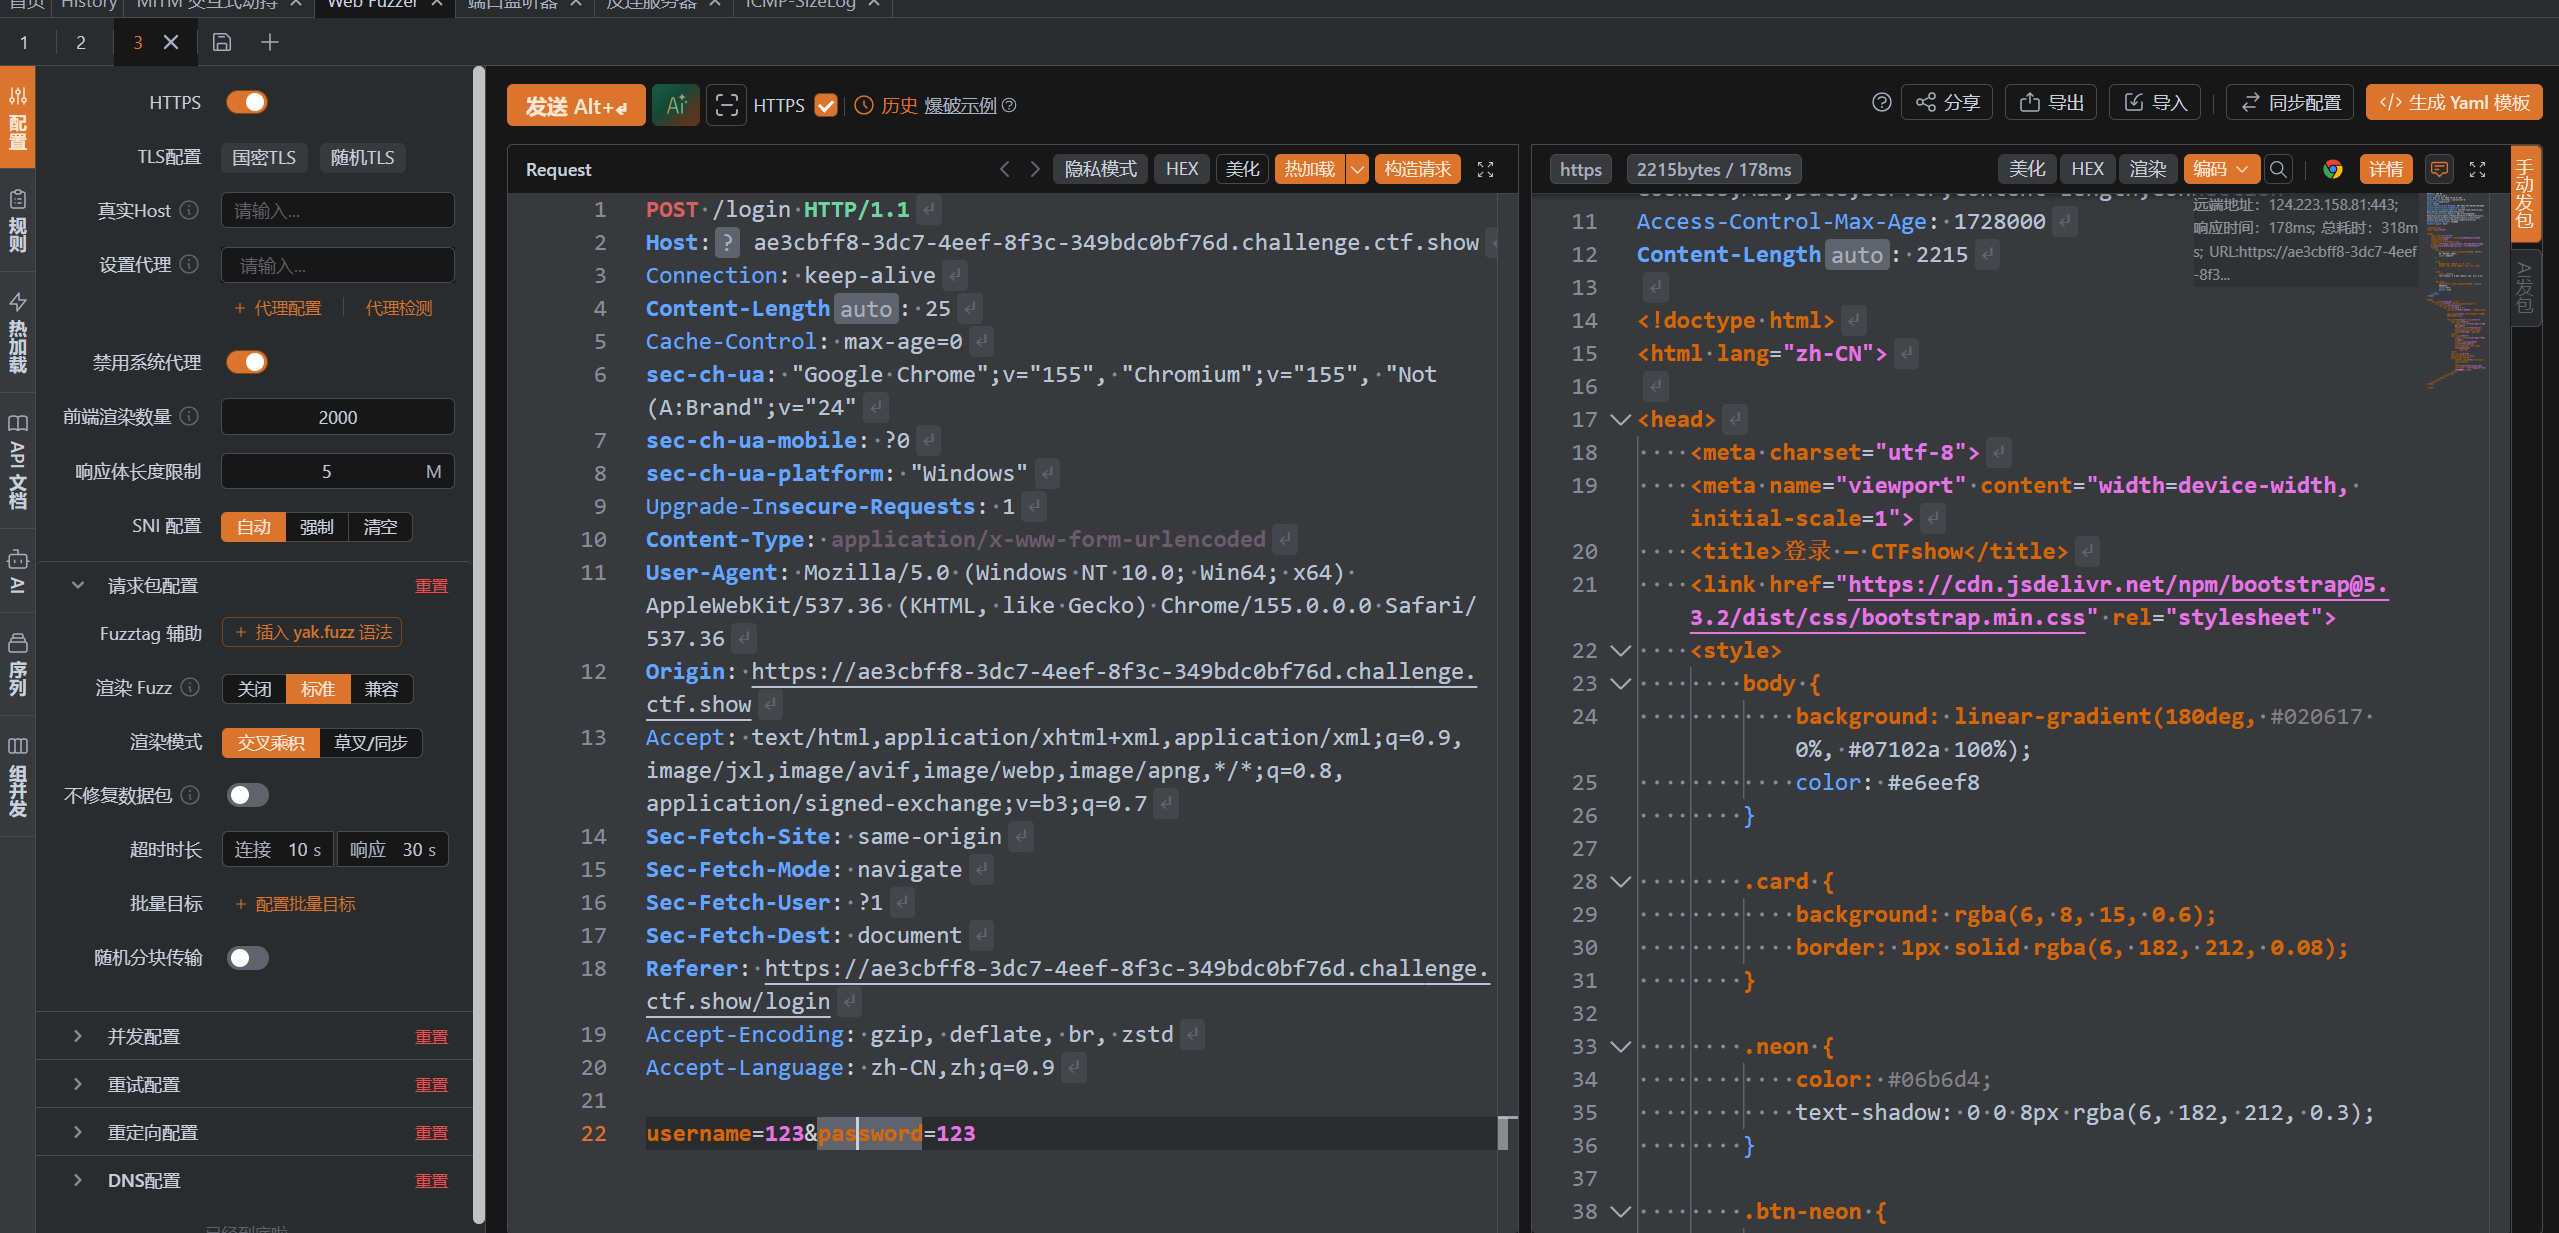
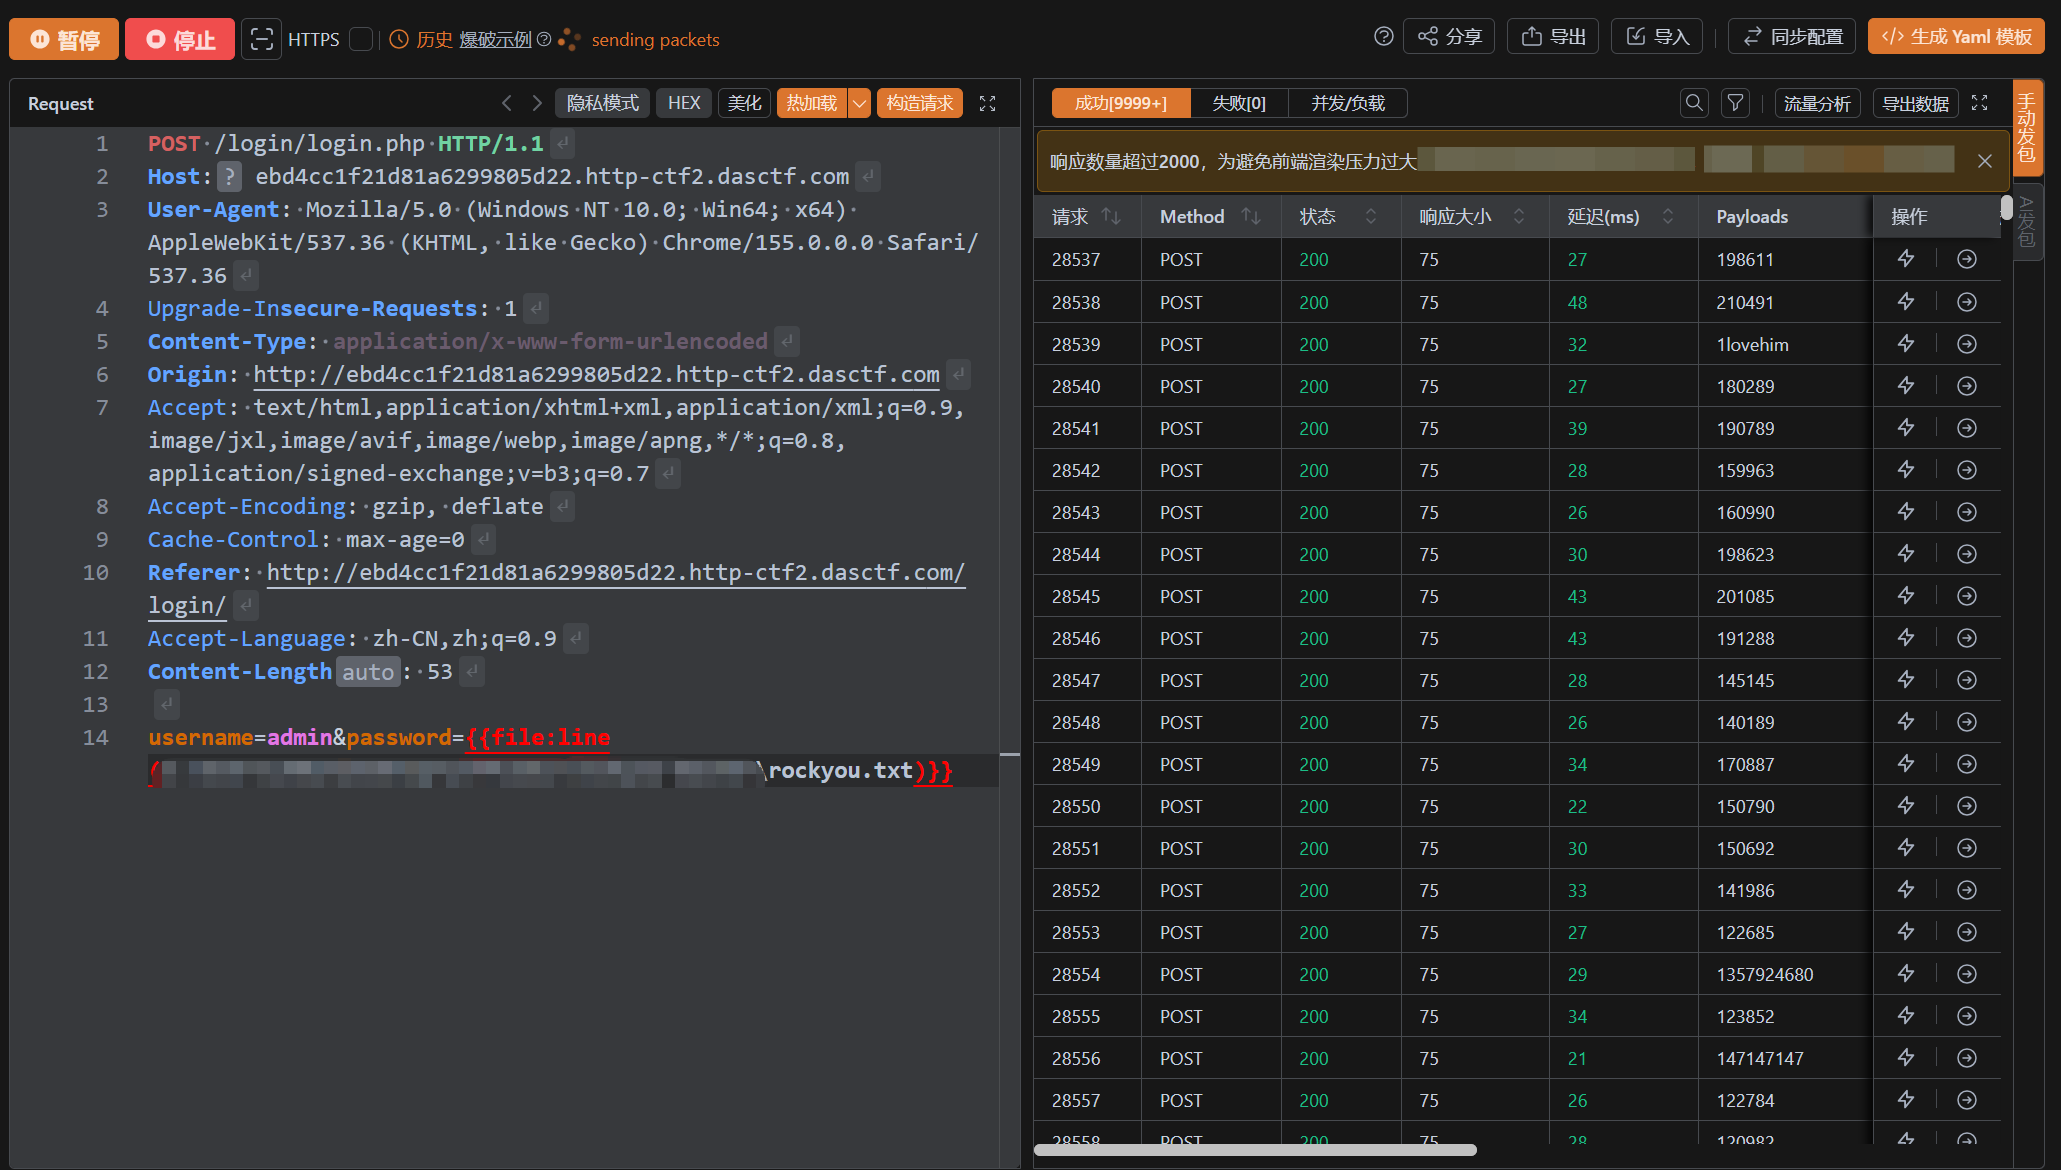
感觉该有的功能都有,payload 构造很方便,跑字典会比较舒适。
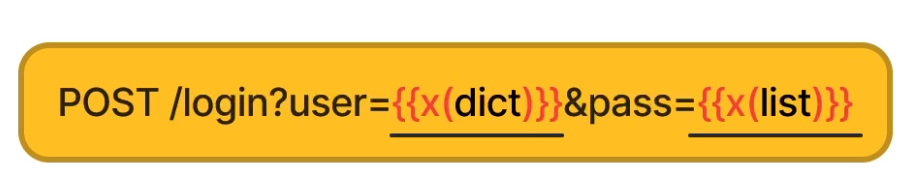
想要爆破密码可以准备好密码本直接插入即可。
漏洞扫描
这个功能 BP 需要购买专业版,但是这里直接就能免费使用。
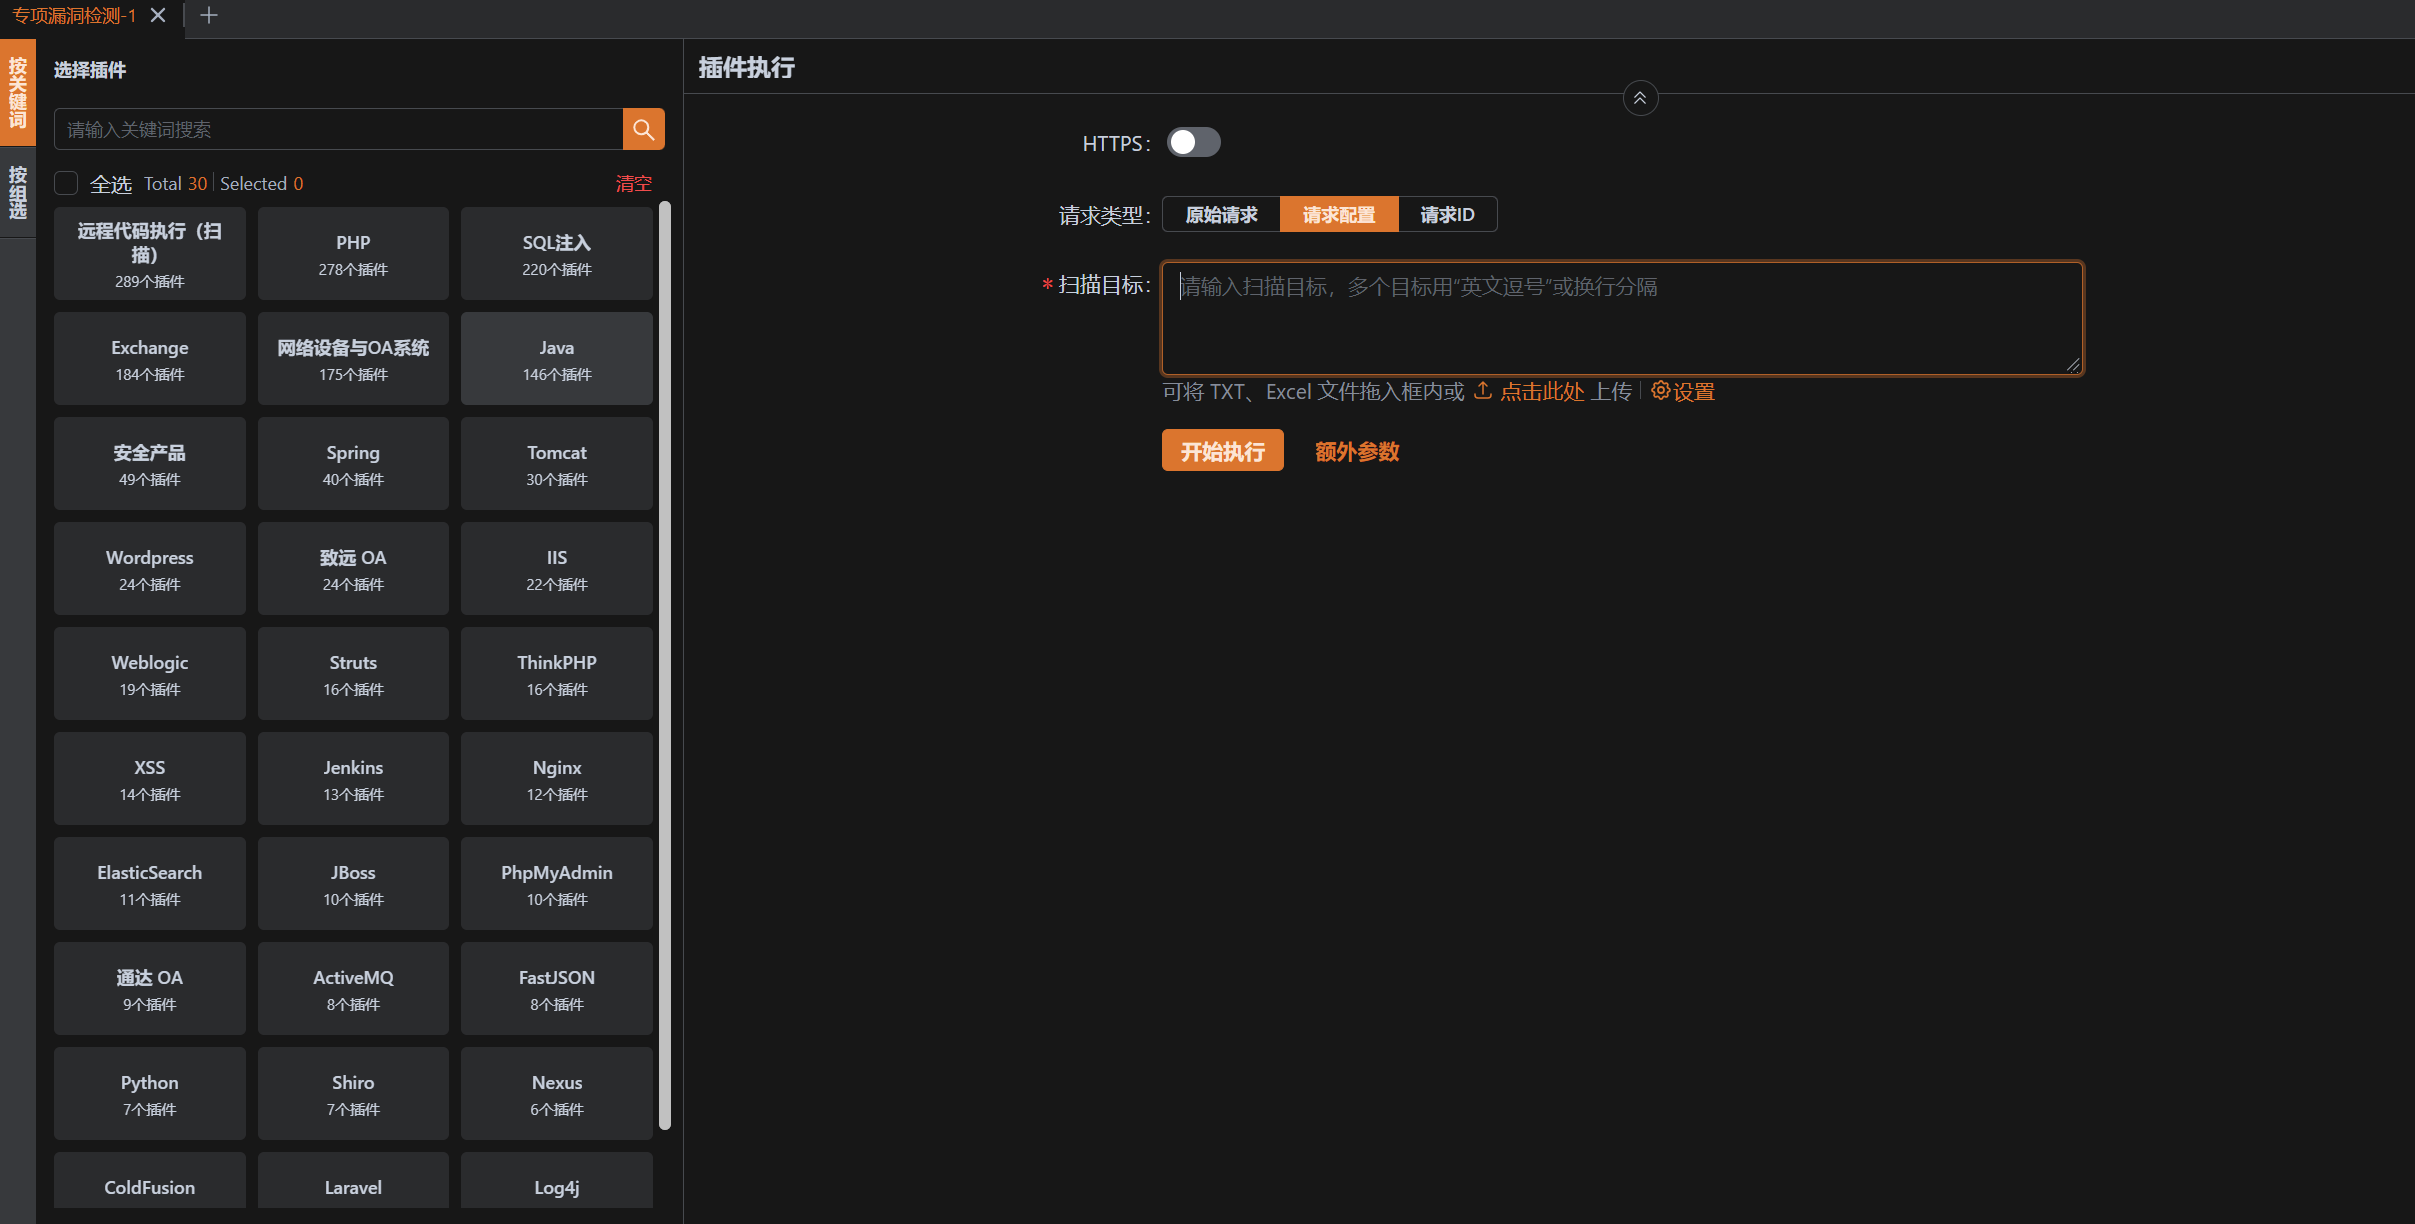
建议先在劫持的页面获取需要检查网址的 ID,在漏洞扫描页面直接输入请求 ID 又快又准。
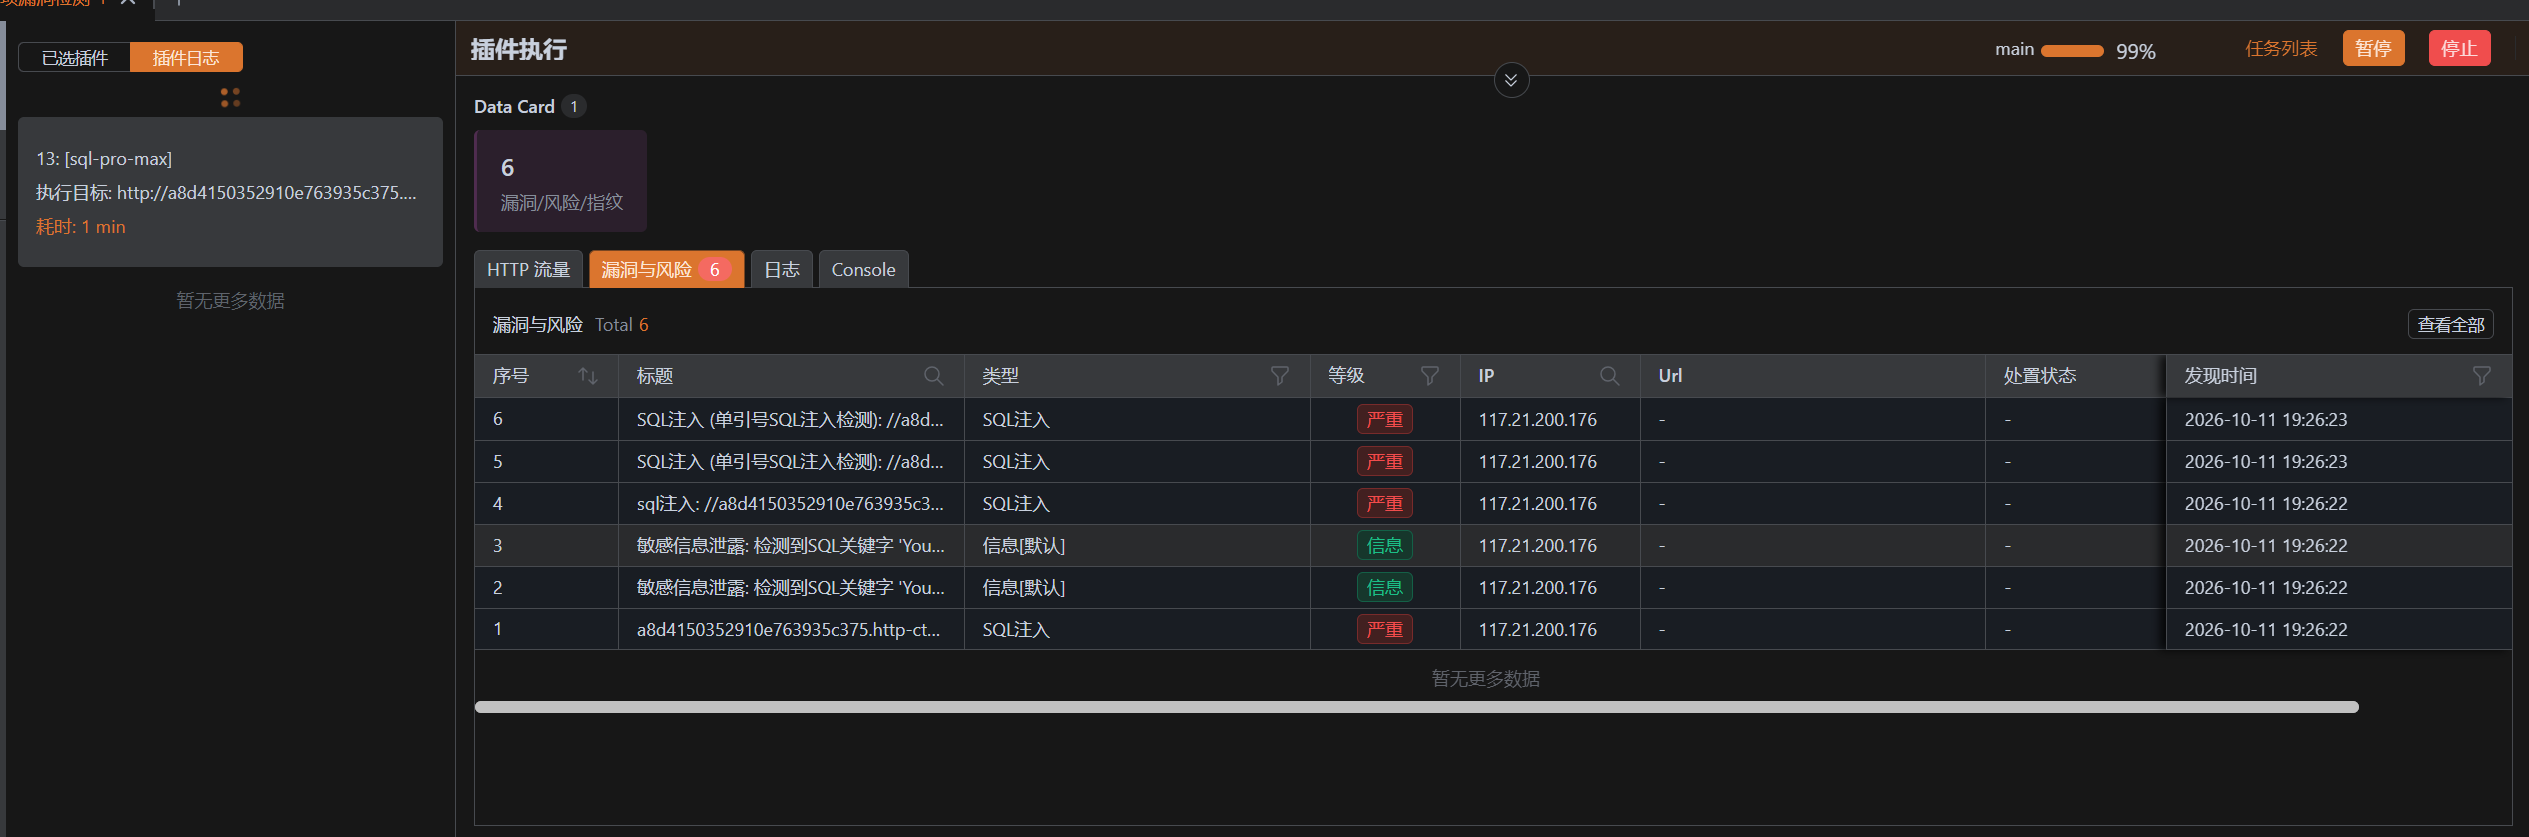
例如 SQL 注入类型的漏洞会给出 payload 还有基本的漏洞描述,还是挺好用的。
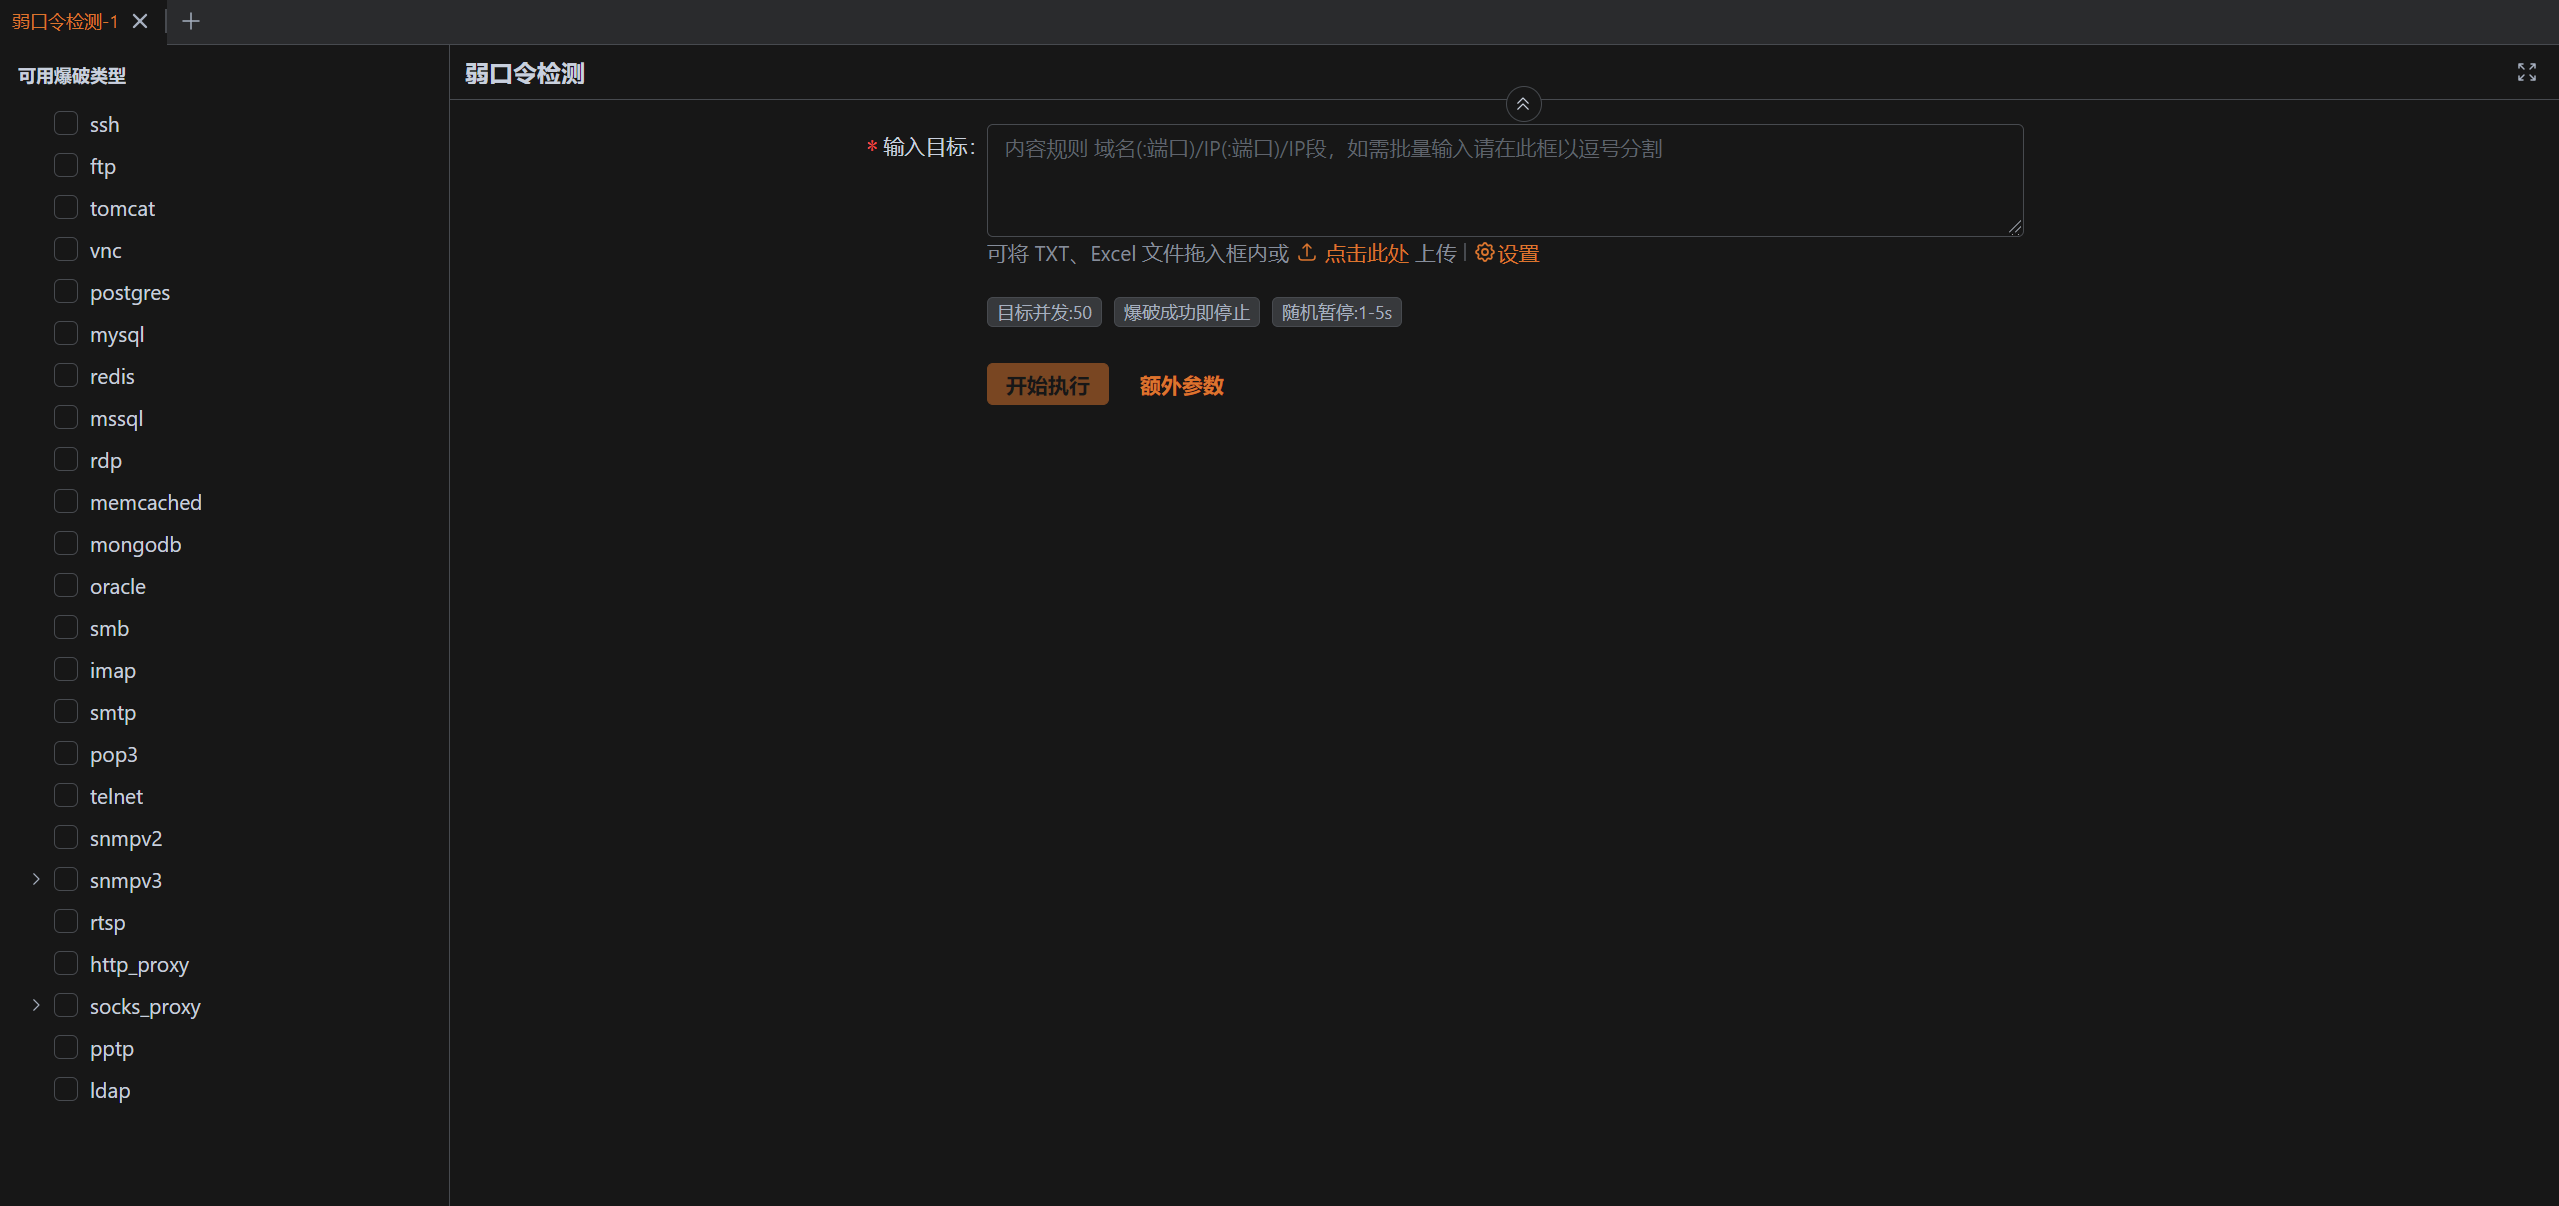
弱口令用来爆破数据库密码的。
目录爆破的话不如 dirsearch,它自带的 wordlist 没啥内容,导入本地的 wordlist 跑的不够快。
使用体验
软件是免费的,点开就能直接用。整个界面都是中文看起来挺舒服的,不过感觉这个工具不是很适合新手,因为功能多并且都堆在一个页面里,看着有点乱。对于写 payload 以及对网站的初步分析会方便一点。
还有很多功能我还没有懂得如何去使用,后续我会继续研究 Yakit。